Slimme cyberaanvallen vragen om een nieuwe generatie verdediging
Cybercriminelen maken steeds vaker gebruik van kunstmatige intelligentie om uiterst geloofwaardige phishingmails te creëren. Deze aanvallen zijn niet langer massaal verstuurde spamcampagnes, maar zorgvuldig gepersonaliseerde berichten die nauwelijks van legitieme zakelijke communicatie te onderscheiden zijn. Traditionele e-mailbeveiliging, gebaseerd op vaste regels, handtekeningen en historische patronen, schiet daardoor steeds vaker tekort.
Om die nieuwe realiteit het hoofd te bieden, is een nieuwe generatie beveiligingsplatformen in opkomst. Daarbij staat niet langer het herkennen van bekende dreigingen centraal, maar het begrijpen van de intentie achter een bericht.
Agentische AI onderzoekt e-mails als een menselijke analist
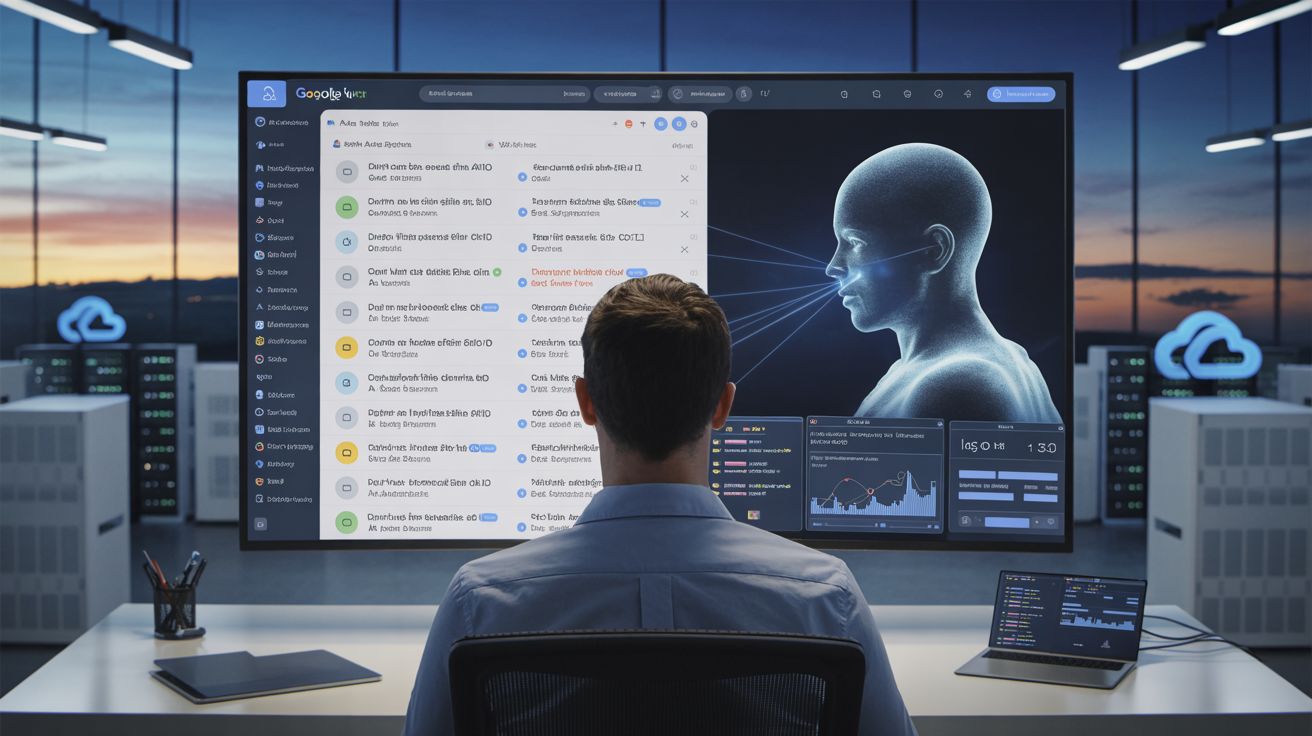
Een van de opvallendste ontwikkelingen is de introductie van Ocean, een agentisch AI-platform dat speciaal werd ontwikkeld om gerichte e-mailaanvallen te detecteren en te stoppen.
In plaats van uitsluitend te zoeken naar bekende malware of verdachte afzenders, onderzoekt het systeem iedere verdachte e-mail zoals een ervaren beveiligingsanalist dat zou doen. De AI redeneert over de context van een bericht, controleert de identiteit van de afzender, beoordeelt de bedoelingen achter de communicatie en onderzoekt automatisch links en bijlagen in realtime.
Daardoor kan het ook volledig nieuwe aanvalstechnieken herkennen die nog nergens eerder zijn geregistreerd.
Geen regels, geen handtekeningen, maar intelligent redeneren
Waar veel bestaande beveiligingsoplossingen afhankelijk blijven van vooraf ingestelde detectieregels of databases met bekende bedreigingen, kiest Ocean voor een fundamenteel andere aanpak.
Het platform draait volledig op Google Cloud en werkt zonder traditionele regels, handtekeningen of historische referentiegegevens. De AI analyseert iedere e-mail afzonderlijk en bepaalt zelfstandig of er sprake is van een legitiem bericht of van een geraffineerde aanval.
Dat maakt de oplossing bijzonder geschikt voor de nieuwste generatie AI-gegenereerde phishingcampagnes, die vaak bewust zijn ontworpen om bestaande filters te omzeilen.
Binnen enkele minuten operationeel
Volgens de ontwikkelaars kan de oplossing vrijwel direct worden uitgerold binnen een organisatie. Er zijn geen langdurige configuraties, complexe afstellingen of intensieve gebruikersopleidingen nodig.
Daardoor kunnen bedrijven relatief snel profiteren van extra bescherming zonder grote veranderingen aan hun bestaande infrastructuur.
Minder werkdruk voor beveiligingsteams
Naast het onderscheppen van verdachte e-mails helpt het platform ook beveiligingsteams efficiënter te werken.
Wanneer medewerkers een verdachte e-mail melden, onderzoekt de agentische AI het bericht volledig zelfstandig. Hierdoor hoeven Security Operations Centers (SOC's) minder tijd te besteden aan routinematige analyses en neemt de hoeveelheid meldingen die menselijke aandacht vereist aanzienlijk af.
Dat vermindert niet alleen de werkdruk, maar helpt ook om zogenaamde 'alert fatigue' te voorkomen, waarbij beveiligingsspecialisten belangrijke waarschuwingen dreigen te missen door een overvloed aan meldingen.
Aanvallers in kaart brengen
De technologie beperkt zich niet tot het blokkeren van één enkele phishingmail.
Tijdens het onderzoek brengt de AI ook de volledige infrastructuur achter een aanval in kaart. Domeinnamen, servers en andere onderdelen van het criminele netwerk worden automatisch geïdentificeerd, zodat vergelijkbare aanvallen sneller kunnen worden geblokkeerd voordat ze nieuwe slachtoffers bereiken.
Hierdoor verschuift de focus van reactief verdedigen naar het actief verstoren van complete aanvalscampagnes.
AI wordt een onmisbare bondgenoot in e-mailbeveiliging
Nu cybercriminelen steeds vaker zelf gebruikmaken van generatieve AI om overtuigende aanvallen te ontwikkelen, ontstaat een nieuwe technologische wedloop. Organisaties zullen niet langer kunnen vertrouwen op klassieke detectiemethoden alleen.
Agentische AI laat zien hoe beveiligingssystemen zich ontwikkelen van eenvoudige filters naar intelligente digitale onderzoekers die zelfstandig kunnen redeneren, analyseren en handelen.
In een tijd waarin één overtuigende phishingmail voldoende kan zijn om een organisatie ernstig te schaden, lijkt deze nieuwe benadering een logische volgende stap in de voortdurende strijd tegen cybercriminaliteit.