Cybercriminelen krijgen een krachtige nieuwe bondgenoot
De opkomst van generatieve AI en grote taalmodellen (LLM's) zorgt niet alleen voor een revolutie in productiviteit, maar verandert ook razendsnel het speelveld van cybercriminaliteit. Waar AI jarenlang vooral werd gezien als hulpmiddel voor ontwikkelaars en bedrijven, blijkt dezelfde technologie inmiddels ook een krachtig instrument voor aanvallers.
Tijdens Google Cloud Next 2026 werd duidelijk dat de dreiging niet langer theoretisch is. De nieuwste generatie AI-systemen beschikt over steeds betere offensieve cybervaardigheden, waardoor aanvallen sneller, slimmer en op grotere schaal kunnen worden uitgevoerd dan ooit tevoren.
AI maakt bestaande cyberaanvallen slimmer
Hoewel AI veel nieuwe mogelijkheden introduceert, blijft een opvallende conclusie overeind: de meeste succesvolle aanvallen misbruiken nog altijd dezelfde bekende beveiligingsfouten als tien jaar geleden.
Verkeerd geconfigureerde cloudomgevingen, onvoldoende toegangscontrole, kwetsbare software en menselijke fouten vormen nog steeds de zwakste schakels. Het verschil is dat AI deze zwakke plekken veel sneller kan opsporen, analyseren en misbruiken.
Daardoor verschuift de uitdaging voor beveiligingsteams. Niet de kwetsbaarheden zijn fundamenteel veranderd, maar wel de snelheid waarmee aanvallers ze kunnen vinden en uitbuiten.
De cloud krijgt een steeds grotere AI-aanvalsoppervlakte
Nu organisaties massaal AI integreren in hun cloudinfrastructuur, groeit ook het aantal potentiële toegangspunten voor cybercriminelen.
Elke nieuwe AI-service, API, agent of geautomatiseerde workflow creëert extra verbindingen tussen systemen. Wanneer deze onvoldoende worden beveiligd, ontstaan nieuwe kansen voor aanvallers.
Vooral organisaties die snel experimenteren met AI zonder een duidelijke beveiligingsstrategie lopen hierdoor extra risico.
Vibe coding brengt onverwachte risico's
Een opvallend fenomeen is de explosieve groei van zogenoemde vibe coding: software ontwikkelen met behulp van AI waarbij programmeurs vooral beschrijven wat ze willen bouwen, terwijl AI het grootste deel van de code genereert.
Deze werkwijze verhoogt de ontwikkelsnelheid enorm, maar kan ook verborgen risico's introduceren.
Wanneer ontwikkelaars AI-gegenereerde code blind vertrouwen, kunnen kwetsbaarheden ongemerkt in productie terechtkomen. Slecht gecontroleerde afhankelijkheden, onveilige configuraties en ontbrekende validatie kunnen zo een directe ingang vormen voor aanvallers.
Het probleem zit daarbij niet uitsluitend in de AI, maar vooral in het ontbreken van menselijke controle tijdens het ontwikkelproces.
AI-agenten vormen een nieuw beveiligingsvraagstuk
Naast AI-assistenten verschijnen steeds vaker autonome AI-agenten die zelfstandig acties uitvoeren, systemen beheren en bedrijfsprocessen automatiseren.
Deze agenten beschikken vaak over uitgebreide rechten binnen cloudomgevingen. Wanneer een aanvaller erin slaagt zo'n agent te manipuleren of over te nemen, kan de impact aanzienlijk groter zijn dan bij een traditioneel gebruikersaccount.
Daarmee verschuift beveiliging van individuele applicaties naar complete AI-ecosystemen waarin meerdere autonome systemen samenwerken.
Recente aanvallen laten een duidelijke trend zien
Aan de hand van recente praktijkvoorbeelden werd zichtbaar hoe cybercriminelen AI inzetten om kwetsbaarheden sneller te ontdekken, phishingcampagnes overtuigender te maken en aanvalsketens grotendeels te automatiseren.
Niet iedere aanval is volledig AI-gestuurd, maar vrijwel iedere fase van een cyberaanval kan tegenwoordig worden versneld met behulp van kunstmatige intelligentie.
Dat maakt aanvallers efficiënter, terwijl verdedigers onder steeds grotere druk komen te staan om sneller te reageren.
Beveiligingsteams moeten hun prioriteiten herzien
Volgens de presentatie ligt de oplossing niet uitsluitend in nieuwe AI-beveiligingsproducten. De grootste winst valt nog altijd te behalen door de basis op orde te brengen.
Dat betekent onder meer:
- streng identiteits- en toegangsbeheer toepassen;
- cloudconfiguraties continu controleren;
- AI-gegenereerde software zorgvuldig reviewen;
- AI-agenten beperken tot minimale toegangsrechten;
- kwetsbaarheden sneller patchen;
- continue monitoring inzetten om afwijkend gedrag vroegtijdig te detecteren.
AI verandert dus niet alleen de aanvalstechnieken, maar dwingt organisaties ook om hun beveiligingsstrategie fundamenteel te moderniseren.
De AI-wapenwedloop is begonnen
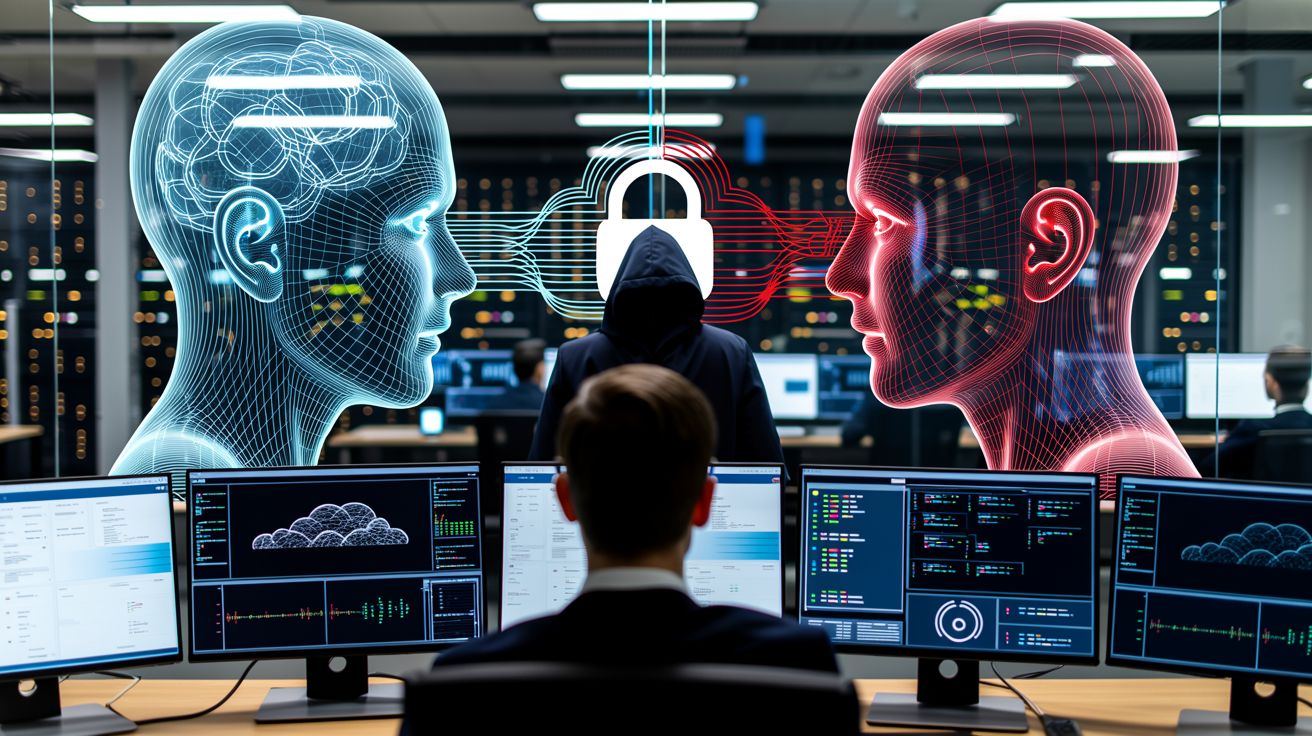
De cyberdreigingen van 2026 laten zien dat kunstmatige intelligentie een dubbel gezicht heeft. Dezelfde technologie die bedrijven helpt efficiënter te werken, geeft cybercriminelen nieuwe mogelijkheden om sneller en slimmer aan te vallen.
Organisaties die AI omarmen zonder beveiliging vanaf het eerste ontwerp mee te nemen, vergroten onbedoeld hun eigen risico. Tegelijkertijd biedt AI ook verdedigers krachtige nieuwe hulpmiddelen om bedreigingen sneller te detecteren en incidenten automatisch af te handelen.
De komende jaren zal daarom niet alleen worden bepaald door wie de slimste AI ontwikkelt, maar vooral door wie deze technologie het veiligst weet toe te passen.