In een steeds complexer digitaal landschap ontdekken toonaangevende organisaties dat het beschermen van hun netwerken vraagt om meer dan het monitoren van dashboards vol IT-statistieken. Een strategische samenwerking tussen EY en ServiceNow reikt een vernieuwde aanpak aan: cyberrisico’s beoordelen op basis van hun feitelijke impact op de bedrijfsvoering.
De valkuil van de puur technische blik
Jarenlang vertrouwden directies en CISO’s (Chief Information Security Officers) voornamelijk op technische meeteenheden. Aantallen geblokkeerde aanvallen, de snelheid waarmee patches worden geïnstalleerd en algemene kwetsbaarheidsscores vormden de kern van de rapportages. Hoewel deze cijfers waardevolle inzichten bieden voor IT-afdelingen, vertellen ze weinig over de concrete dreiging voor de bedrijfscontinuïteit.
Wanorde ontstaat wanneer een IT-team honderden 'kritieke' kwetsbaarheden voorgeschoteld krijgt, zonder een helder beeld van welke systemen de levensader van de onderneming vormen. Een technisch mankement in een niet-essentiële testomgeving vergt nu eenmaal een andere prioriteit dan een beveiligingsgat in het logistieke platform dat de dagelijkse omzet genereert.
Zakelijke impact als strategisch kompas
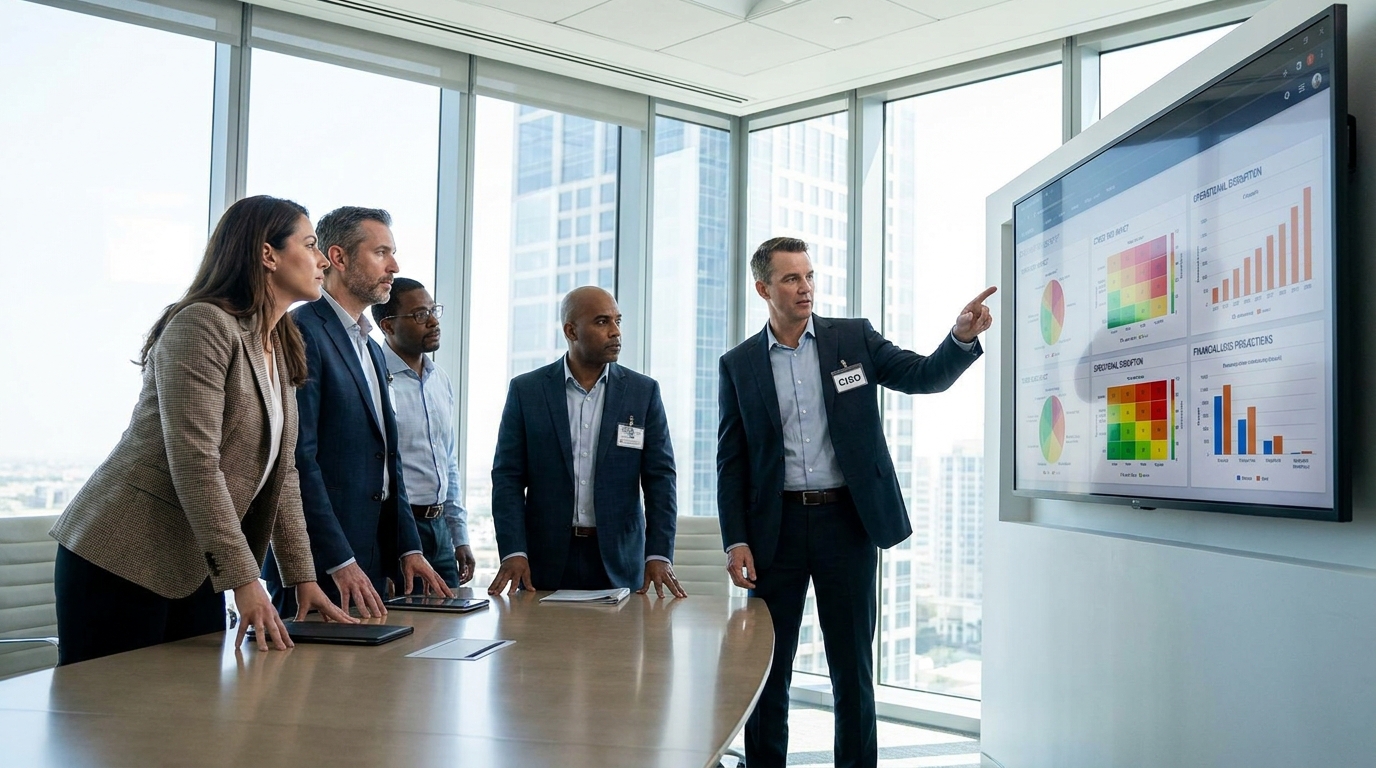
Toonaangevende bedrijven stappen af van deze geïsoleerde IT-benadering. In plaats daarvan gebruiken zij zakelijke impact (business impact) als de bepalende maatstaf om acties te prioriteren. Door cybersecurity direct te koppelen aan bedrijfsprocessen, omzetstromen en regelgeving, kunnen organisaties hun beveiligingsbudgetten en -capaciteit veel gerichter inzetten.
Met deze benadering verandert de vraagstelling binnen de bestuurskamer. Het gaat niet langer over "Hoeveel aanvallen hebben we afgeweerd?", maar over "Welke kernactiviteiten lopen het meeste risico en hoe beschermen we onze kritieke waardeketens?"
EY en ServiceNow: Een vernieuwd draaiboek
De alliantie tussen professionele dienstverlener EY en workflowpionier ServiceNow biedt voor deze uitdaging een geïntegreerd kader. Door de risicomanagement-methodologieën van EY te combineren met het digitale platform van ServiceNow, krijgen organisaties een uniform en realtime overzicht van hun risicoprofiel.
Belangrijke kenmerken van deze aanpak zijn:
- Integratie van IT en OT: Doordat IT-systemen en operationele technologie (OT) steeds meer met elkaar verweven raken, ontstaan er nieuwe kwetsbaarheden. Het nieuwe playbook brengt beide werelden samen in één dashboard.
- Kwantificering van Risico's: Risico’s worden vertaald naar concrete bedrijfsscenario’s en financiële impact, waardoor besluitvorming op directieniveau sneller en effectiever verloopt.
- Automatisering en Responssnelheid: Door workflows te automatiseren, kunnen incidenten direct worden toegewezen en opgevolgd op basis van hun bedrijfskritische prioriteit.
Van reactieve beveiliging naar digitale veerkracht
Het hoofddoel van dit nieuwe playbook is het versnellen van de responstijd en het verhogen van de digitale veerkracht. Wanneer een incident zich voordoet, weten responderteams dankzij vooraf gedefinieerde bedrijfsimpact-analyses exact welke systemen als eerste hersteld moeten worden om schade aan de bedrijfsvoering en reputatie te minimaliseren.
Cybersecurity verschuift hiermee van een noodzakelijke kostenpost naar een strategische enabler van digitale transformatie en innovatie.